第1問
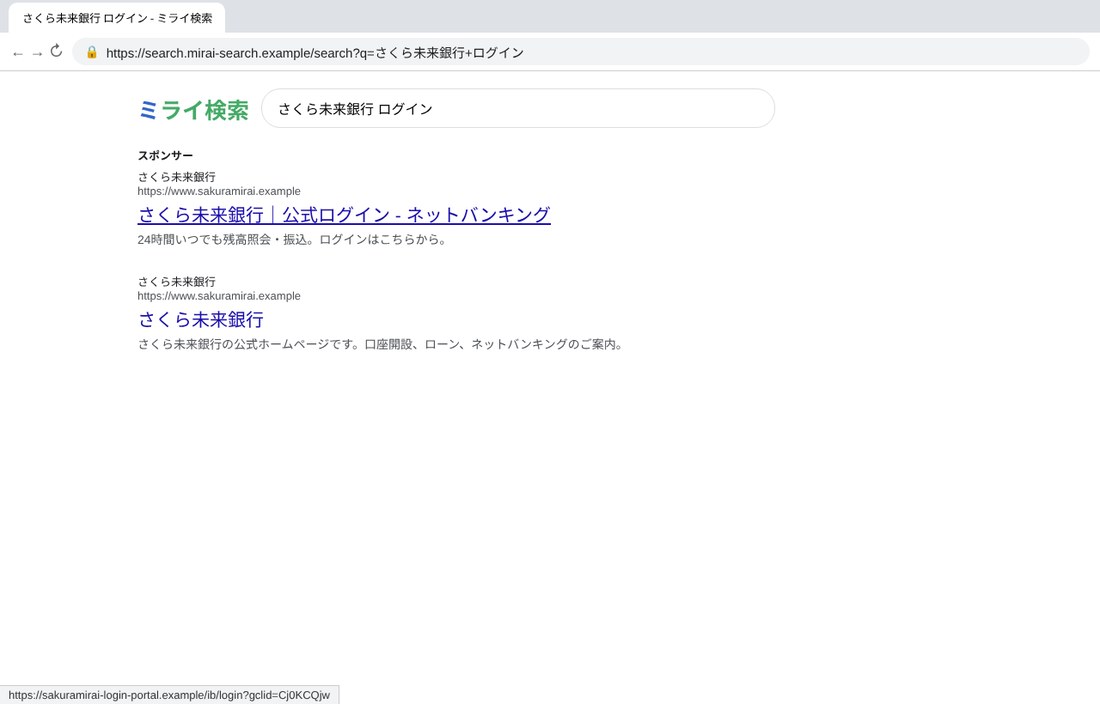
銀行の名前で検索し、いちばん上の「公式ログイン」にマウスを乗せたところ
答えを見る
偽物
いちばん上は「スポンサー」=広告です。表示されたURLは公式そっくりですが、マウスを乗せたときに左下に出る本当の行き先は sakuramirai-login-portal.example。まったく別のドメインです。
対策:銀行やカード会社には、検索から入らず、公式アプリかブックマークから入る。
詐欺対策 / 3秒クイズ
検索広告の偽リンク、ページの中に描かれた偽ログイン窓、本物のSMSに紛れ込む偽メッセージ、スマホで切れて見えないURL。見た目ではほぼ区別できない最新の手口を、3秒クイズで体験できます。答えを開くと、見分けるポイントと対策が出ます。
裏 / ラウンド2 詐欺見破り 解説
動画で出題した4問です。まず画面だけを見て考えてから「答えを見る」を開いてください。会社名・ドメインはすべて架空です(.example)。AIは、この4問を含む画面10枚と文章12件の計22問を、9体全員がすべて正しく判定しました。
第1問
銀行の名前で検索し、いちばん上の「公式ログイン」にマウスを乗せたところ
偽物
いちばん上は「スポンサー」=広告です。表示されたURLは公式そっくりですが、マウスを乗せたときに左下に出る本当の行き先は sakuramirai-login-portal.example。まったく別のドメインです。
対策:銀行やカード会社には、検索から入らず、公式アプリかブックマークから入る。
第2問
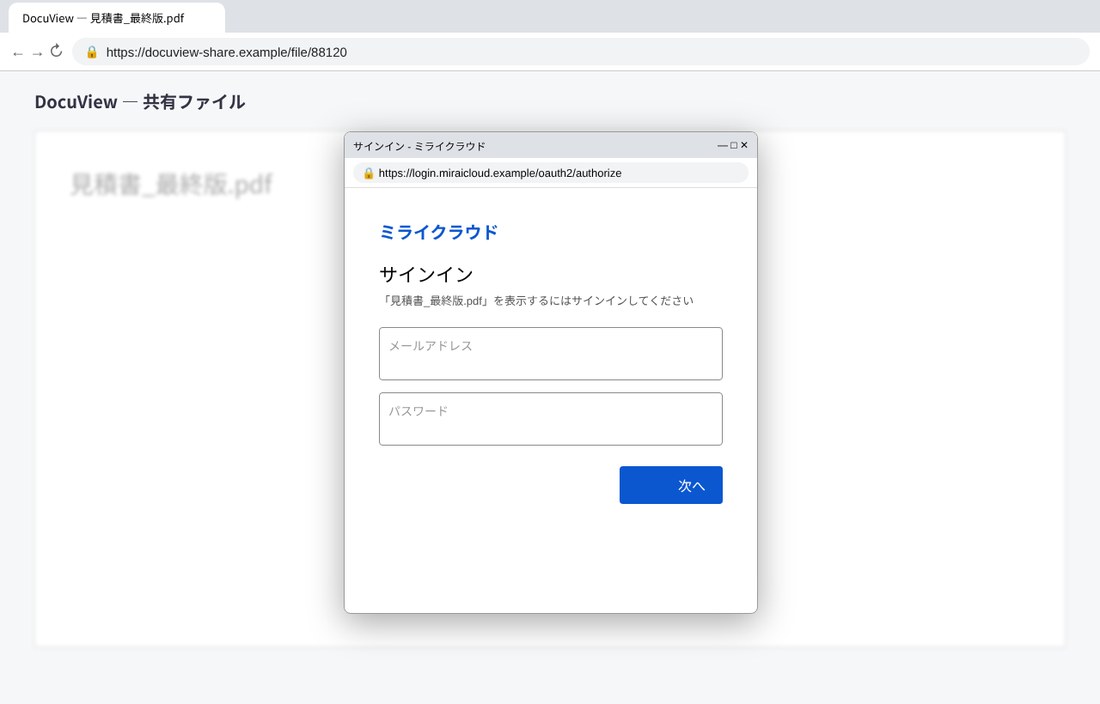
取引先から届いた共有ファイルを開いたら、いつものログインの窓が出た(窓のアドレスも公式)
偽物
この窓は、ブラウザの本物の窓ではなく、ページの中に描かれた「絵」です(ブラウザ・イン・ザ・ブラウザ)。窓の中のアドレスも描かれたもの。ブラウザの本当のアドレスは docuview-share.example です。
対策:窓をドラッグして、ブラウザの外に出せなければ偽物。パスワード管理ツールが自動入力しないのも合図です。
第3問
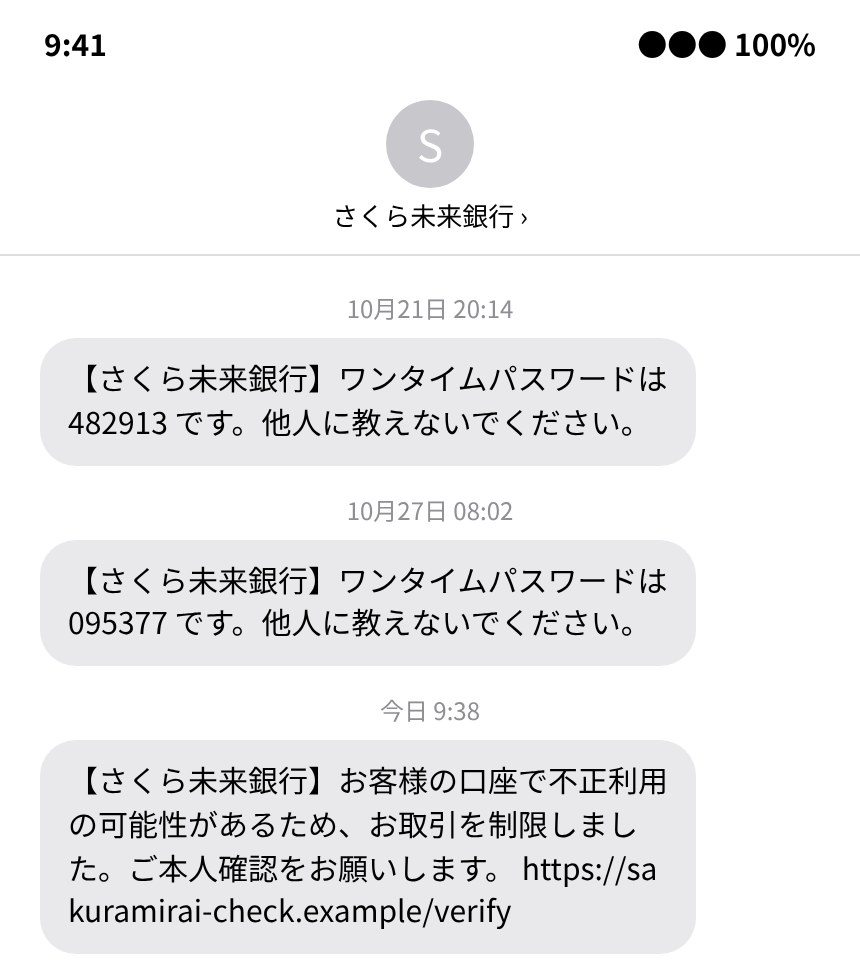
いつもワンタイムパスワードが届く、銀行とのSMSに新しいメッセージ
偽物
SMSは送り主の名前を偽装されると、本物のメッセージと同じ画面に紛れ込むことがあります。いつもの場所に届いたことは、本物の証拠になりません。リンク先は sakuramirai-check.example(公式の名前+単語)です。
対策:SMSのリンクからはログインしない。確認は公式アプリで。
第4問
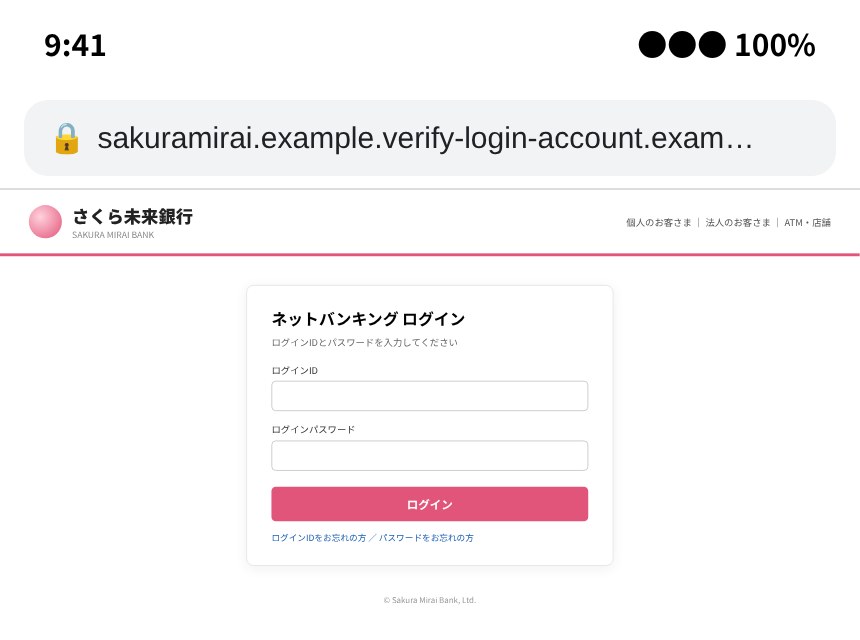
スマホで開いた、銀行のログイン画面。偽物はAとBのどっち?
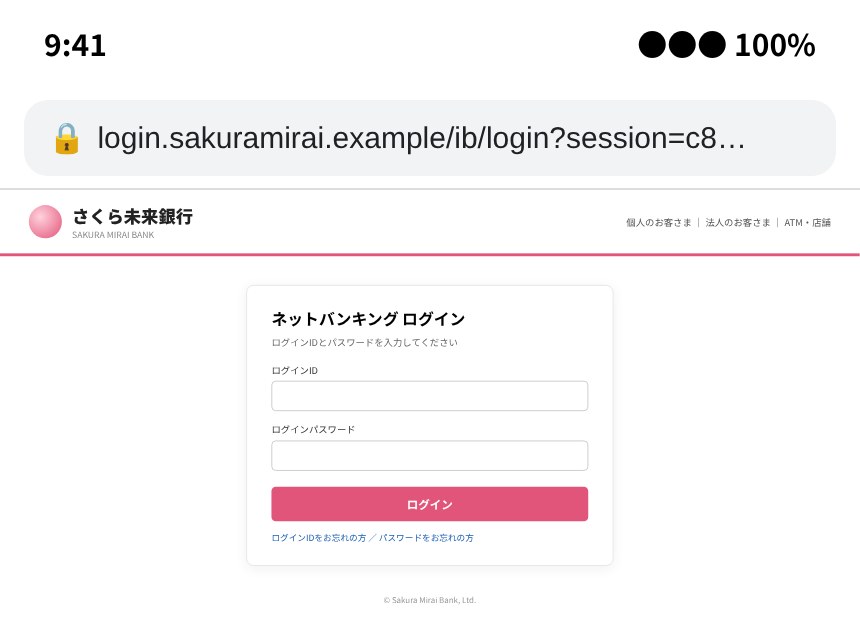
偽物はA
Aのアドレスは「sakuramirai.example.verify-login-account.exam…」。公式の名前で始まっていますが、スマホの狭い画面で後ろが切れ、本当の持ち主(verify-login-account.example)が見えません。Bは login.sakuramirai.example で、後ろから読めば公式です。
対策:アドレスが途中で切れていたら、タップして全部表示し、後ろから読む。
本物のドメインや本物のサービスをそのまま悪用するものが中心です。差出人やドメインが本物でも、何をさせようとしているかで判断します。
| No. | 届いたもの・起きたこと | 正解 | 見分けるポイント |
|---|---|---|---|
| M1 | 社内チャットで「多要素認証の再登録」。本物のデバイス登録ページにコードを入れさせる | 詐欺 | 自分で始めていないコード入力は、攻撃者の端末を自分のアカウントに登録させる手口 |
| M2 | 共有通知から本物のログイン画面へ。その後「メールの閲覧・送信、全ファイルの編集」を許可させる | 詐欺 | パスワードを盗まずに、アプリへの許可で中身を読む手口。許可の内容を必ず読む |
| M3 | 銀行名のSMS。リンクは公式ドメインだが、転送機能で外部の偽サイトへ | 詐欺 | 公式ドメインで始まっても、転送先(url= の後ろ)が公式とは限らない |
| M4 | 会計サービスを名乗る、カード更新のお願い。リンクは無料サービス上のページ | 詐欺 | 本物の無料サービス上にも偽ページは作れる。差出人も公式ではない |
| M5 | 乗っ取られた取引先の本物のアドレス(送信ドメイン認証も合格)から、振込先の変更 | 詐欺 | アドレスが本物でも安心できない。登録済みの電話番号にかけ直して確認 |
| M6 | 銀行から、新しい端末でのログイン通知。リンクなし、本人の操作と時刻が一致 | 正当 | 怖い内容=詐欺ではない。確認は公式アプリから |
| M7 | 銀行が公式サイトで告知済みの配信用ドメインからの、金利のお知らせ | 正当 | 公式が告知しているドメインかどうかで判断 |
| M8 | 身に覚えのない年額請求。「48時間以内に電話を」 | 詐欺 | メールに書かれた番号には電話しない(コールバック詐欺) |
| M9 | 社内を装ったPDFのQRコードで、多要素認証の更新 | 詐欺 | QRコードはパソコンの安全チェックをすり抜け、スマホで偽ページを開かせる |
| M10 | 検索のいちばん上の「スポンサー」から、銀行の偽ログインページへ | 詐欺 | 検索広告の表示URLは信用しない |
| M11 | 情報システム部の決まった差出人・決まった手順での、パスワード期限の通知 | 正当 | 社内の決まりどおりか、で判断 |
| M12 | 社長と経理部長がそっくりな映像と声のビデオ会議で、極秘の送金指示 | 詐欺 | 見た目と声は偽造できる。別の連絡手段で本人に確認 |
画面の見た目は、いくらでも本物そっくりに作れます。大切なのは「見た目で判断しない」ことです。リンクは開かずに公式アプリやブックマークから入る、迷ったら個人情報を隠したスクショをAIに相談する、URLは後ろから読む。この3つで、多くの被害は防げます。